
ConnectWise Cloud Backup: Microsoft-365-Mandanten kompromittiert – Anwendungszugriffe prüfen
 5 Min. Lesezeit
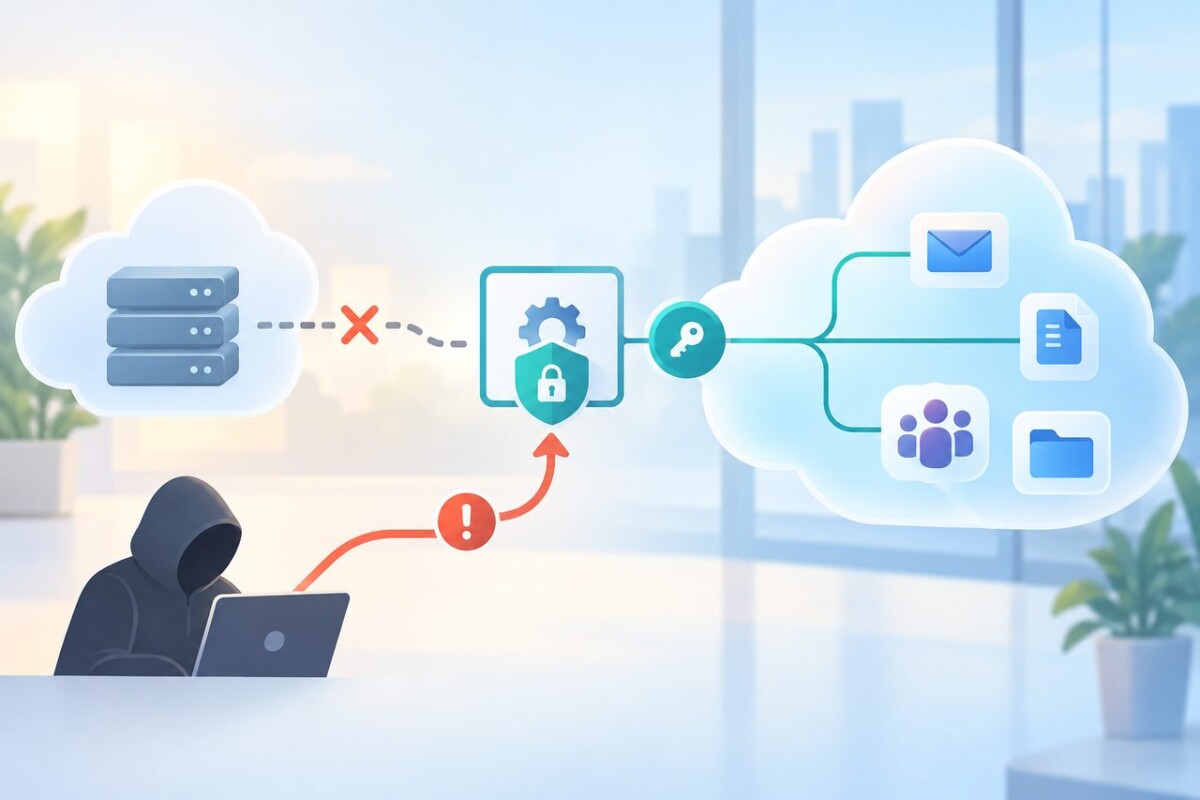
ConnectWise hat den Zugriff auf seinen Cloud-Backup-Dienst gesperrt, nachdem Angreifer Anwendungsidentitäten nutzten, um in Microsoft-365-Mandanten einzudringen. Entscheidend ist der Angriffsweg: Die Anwendung meldete sich automatisiert mit ihrem hinterlegten Geheimnis an, sodass keine interaktive Anmeldung eines Nutzers stattfand und MFA diesen Zugriff nicht verhinderte.
Bereits erteilte App-Rechte wurden zum Angriffsweg
Cloud Backup, früher SkyKick Cloud Backup, verwendet in Microsoft 365 eine Anwendungsidentität, einen sogenannten Service Principal. Diese Identität steht für die Software im jeweiligen Mandanten und kann auf Ressourcen zugreifen, für die ihr zuvor Berechtigungen erteilt wurden. Der Angreifer authentifizierte sich direkt als Backup-Anwendung und erhielt damit technisch die Rechte, die Kunden dieser Anwendung bereits eingeräumt hatten.
Das ist der wichtige Unterschied zu einem üblichen Angriff auf ein Benutzerkonto. Eine Anmeldung mit Benutzername und Kennwort, bei der ein Mitarbeitender eine MFA-Abfrage bestätigen müsste, war für diesen Zugriff nicht erforderlich. Die Sicherheitskontrolle muss deshalb auch bei Anwendungen ansetzen, die ohne interaktive Anmeldung arbeiten: bei ihren Anmeldungen, Berechtigungen und gespeicherten Zugangsdaten.
Die Anwendung verfügte in betroffenen Mandanten laut Todyl über weitreichende Rechte. Damit konnte der Angreifer technisch E-Mails und Anhänge, Dateien in OneDrive und SharePoint sowie Teams-Chats lesen und verändern. Das beschreibt die möglichen Zugriffe, nicht automatisch eine nachgewiesene Entwendung oder Veränderung all dieser Daten.
Die beobachteten Aktivitäten unterscheiden sich
Die Sicherheitsanbieter meldeten unterschiedliche Beobachtungen. Huntress identifizierte mindestens 162 kompromittierte Mandanten in seiner eigenen Umgebung. In knapp 50 von Huntress überwachten Mandanten sah das Unternehmen, dass Service Principals von ConnectWise-Cloud-Management-Anwendungen sich Verzeichnisrollen zuwiesen, meist die Rolle Exchange Administrator.
In einem Mandanten beobachtete Huntress außerdem, wie eine Anwendung die Rolle Global Administrator erhielt und Zugangsdaten zu einer MSP-Verwaltungsanwendung sowie zu einer Huntress-Anwendung hinzufügte. Microsoft beschrieb ebenfalls Aktivitäten zur Persistenz nach einer erfolgreichen Anmeldung des Service Principals, darunter Graph-API-Aufklärung und Versuche, zusätzliche Zugangsdaten hinzuzufügen.
Todyl untersuchte Anmeldungen in neun Mandanten. Dort fanden die Forschenden Anmeldeaktivitäten, aber keine Hinweise darauf, dass der Angreifer über die Backup-Anwendung Konten erstellt, Berechtigungen ergänzt, Kennwörter geändert oder Persistenz eingerichtet hatte. Diese Ergebnisse widersprechen den Beobachtungen von Huntress und Microsoft nicht zwingend: Die Untersuchungen bezogen sich auf unterschiedliche Mandanten und Aktivitäten. Sie zeigen vielmehr, warum eine einzelne Sicht auf einen Teil der Umgebung keine Entwarnung für alle Mandanten bedeutet.
Was Administratoren in Entra prüfen sollten
ConnectWise hat den Anwendungszugriff für Partner und Kunden abgeschaltet. Das begrenzt den Dienstzugriff, ersetzt aber nicht die Prüfung der eigenen Mandanten. Suchen Sie in Entra nach Anmeldungen des Cloud-Backup-Service Principals. Die im Angriff verwendete Anwendungs-ID lautet `506e08f9-6e9a-4da4-942b-a099a03644ae`. Achten Sie dabei besonders auf unerwartete Quelladressen. Microsoft und Huntress verknüpften Aktivitäten mit der IP-Adresse `144.172.64[.]128`.
Prüfen Sie außerdem, ob sich Anwendungsberechtigungen oder Zugangsdaten verändert haben. Dazu gehören OAuth-Zustimmungen, hinzugefügte Credentials und zugehörige Microsoft-Graph-Aktivitäten. Huntress empfiehlt, die betroffenen ConnectWise-Anwendungen zu deaktivieren und auch weitere Cloud-Management-Integrationen sowie deren Zugangsdaten zu kontrollieren. Ältere Mandanten können die Anwendungen noch unter dem Namen SkyKick Cloud Manager führen. Ordnen Sie einen Treffer deshalb anhand der Anwendungsidentität und der tatsächlichen Nutzung ein, nicht allein anhand des angezeigten Namens.
Deaktivieren Sie eine betroffene Integration nicht blind, wenn dadurch ein notwendiger Betriebsablauf unterbrochen würde. Klären Sie zuerst, welche Anwendung im Mandanten aktiv ist und welche Abhängigkeiten bestehen. Bei unerwarteten Anmeldungen oder Änderungen ist die Integration jedoch nicht als bloß gestörter Backup-Dienst zu behandeln, sondern als möglicher Zugang mit den bereits eingeräumten Rechten.
Backup-Archiv und Mandantenzugriff getrennt betrachten
ConnectWise erklärte, es gebe bislang keine Hinweise darauf, dass Backup-Daten von Partnern kompromittiert worden seien. Das bestehende Cloud-Backup-Archiv sei von der Dienstunterbrechung nicht betroffen und solle nach Wiederherstellung des Dienstes wieder zugänglich sein. Die Aussage betrifft das Archiv und die Unterbrechung des Dienstes; sie hebt die gemeldeten unbefugten Zugriffe auf Microsoft-365-Mandanten nicht auf.
Behandeln Sie daher zwei Fragen getrennt: Sind Daten oder Identitäten im Microsoft-365-Mandanten betroffen, und ist das Backup-Archiv erreichbar? Die erste Frage klären Sie über Anmeldungen, Berechtigungen und Änderungen an Anwendungszugängen. Die zweite betrifft die Verfügbarkeit des Sicherungsdienstes. Ein intaktes Archiv allein belegt nicht, dass der Mandant unberührt blieb.
Der konkrete nächste Schritt ist eine gezielte Prüfung der Cloud-Backup-Anwendungsidentität in Entra, einschließlich Anmeldungen, Berechtigungen und neu hinzugefügter Zugangsdaten.
Quellen: BleepingComputer – Bericht zum Angriff auf ConnectWise Cloud Backup (https://www.bleepingcomputer.com/news/security/hackers-breach-microsoft-365-tenants-via-connectwise-supply-chain-attack/)